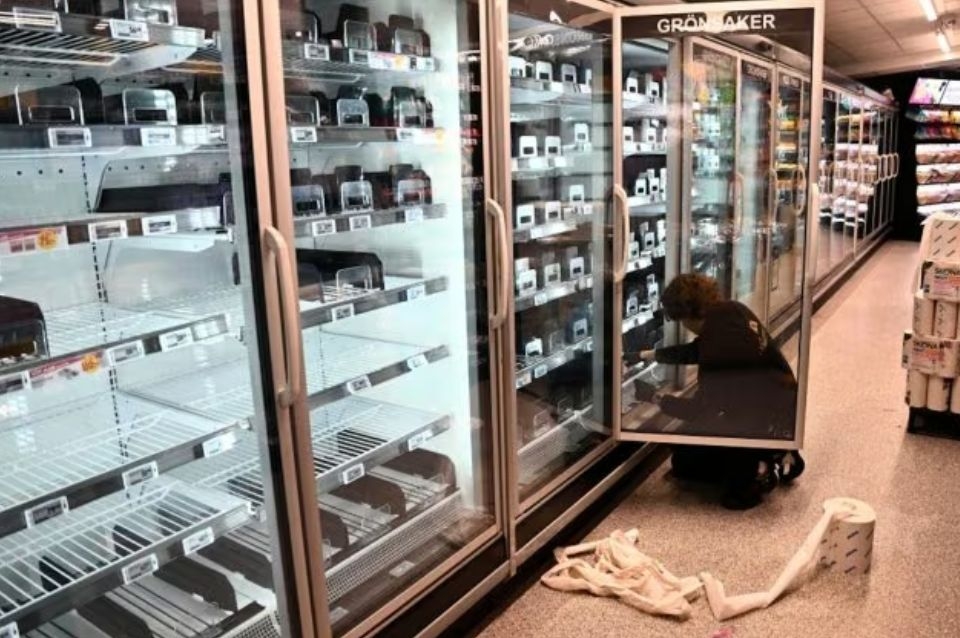
En una entrevista con LT10, Gustavo Sain, especialista en cibercriminalidad, asesor del Ministerio de Justicia y Derechos Humanos de la Nación y exdirector nacional de Ciberseguridad, explicó que los recientes ataques en Europa afectaron a cadenas de supermercados en hasta siete países y a bancos de sangre en Francia. El especialista encuadró estos episodios como agresiones contra la "infraestructura crítica de información", definida como aquel sistema informático que administra un servicio esencial para la sociedad, como la alimentación o la salud. Según detalló el profesional, en los bancos de sangre de Francia los atacantes alteraron los controladores térmicos, llevando muestras congeladas de 30 grados bajo cero a 110 grados bajo cero.
Al detallar la modalidad operativa, Sain aclaró que las intrusiones no se ejecutaron directamente contra los supermercados u hospitales, sino contra las firmas prestadoras de la gestión remota de frío, tales como Danfoss o Coolw. Los ciberdelincuentes se aprovecharon de fallas o vulnerabilidades en el software de las computadoras que regulan las temperaturas a distancia, las cuales carecían de parches de seguridad y actualizaciones frecuentes. "Es un acceso indebido e ilícito a un dispositivo de un tercero con una finalidad maliciosa", definió el especialista sobre la mecánica de estos hackeos.
Respecto al trasfondo de estos eventos, el experto diferenció los delitos con motivación económica —como el hackeo a billeteras virtuales— de los ataques orientados a interrumpir el funcionamiento operativo de servicios clave. Sain remarcó que cuando existe el respaldo o la acción coordinada de un Estado detrás de la ofensiva se entra en el terreno de la "ciberguerra" o la "guerra híbrida", mediante métodos no convencionales como ciberataques o desinformación. En ese marco, advirtió sobre la cautela necesaria ante atribuciones preliminares a grupos prorusos o acusaciones entre países, debido a que "a veces se utilizan estas cuestiones para justificar determinadas acciones sin pruebas definitivas".
En cuanto a las áreas expuestas a sufrir este tipo de atentados, el especialista señaló que cualquier sector dependiente de automatizaciones o monitoreo remoto de parámetros puede ser blanco de ciberataques. Además de los servicios de refrigeración, salud y distribución de alimentos, Sain subrayó que los sistemas informáticos del ámbito público constituyen infraestructuras críticas fundamentales por albergar los datos personales y de identificación de la ciudadanía. "Las vulnerabilidades estuvieron y están siempre", advirtió al insistir en que los riesgos aumentan cuando los dispositivos conectados permanecen desactualizados.

Finalmente, al evaluar la situación de la Argentina, Sain indicó que el país no cuenta con una ley marco de ciberseguridad ni con un organismo nacional de aplicación con alcance federal. El exdirector de Ciberseguridad recordó que durante su gestión se fijaron requisitos mínimos de seguridad para organismos públicos, pero enfatizó que la protección efectiva depende de la aplicación sostenida de la norma y de la inversión que realicen tanto el sector público como las organizaciones privadas. "En Argentina no estamos atrasados en ese aspecto", reflexionó, aunque remarcó la importancia de fortalecer los mecanismos de prevención y control.